Web3業界でセキュリティー事故相次ぐ、ソラナのSeekerに悪質アプリ露出 NFT市場Talisもハッキング被害
概要
- ソラナ基盤のSeeker dAppストアに、ウォレットのシードフレーズを要求する悪質アプリが約1時間露出した後に削除された。
- インジェクティブネットワークのNFTマーケットプレイスTalisで、スマートコントラクトの脆弱性により約5700点のNFTが奪われた。
- 事故後、Talisは新規NFT販売・オークションを停止し、2万6000点超のNFTを返還した。あわせて被害補償策の整備にも着手した。
期間別予測トレンドレポート

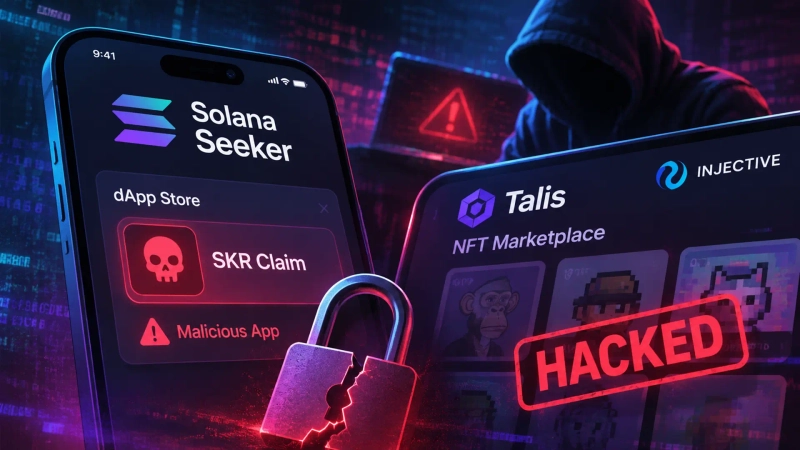
ソラナ基盤のモバイルエコシステムと、インジェクティブ(Injective)ネットワークのNFTマーケットプレイスで、セキュリティー事故が相次いで発生した。
コインテレグラフによると、ソラナのSeekerの分散型アプリケーション(dApp)ストアに11月1日、利用者のウォレット復旧フレーズを要求する悪質アプリが登録され、その後削除された。
問題のアプリは「SKR Claim」の名称で登録され、利用者にシードフレーズの入力を促していた。シードフレーズは暗号資産ウォレットへのアクセス権を復旧するための重要情報で、外部に漏れれば資産流出につながる恐れがある。
Seeker側は、開発者ポータルが侵害されたことで、この悪質アプリが約1時間にわたりストア上に表示されていたと説明した。現在は当該アプリを削除し、悪用されたセキュリティー上の脆弱性も修正済みという。ただ、実際に利用者被害が発生したかどうかや、その規模は公表していない。
インジェクティブのINJネットワークでは、NFTマーケットプレイスのTalisがスマートコントラクトの脆弱性を突いた攻撃を受け、約5700点のNFTを奪われた。
Talisは公式Xで10月31日、攻撃者がマーケットプレイスとオークションのスマートコントラクトの欠陥を悪用し、販売またはオークションに出されていたNFTを無断で持ち出したと明らかにした。攻撃者は奪ったNFTを既存の買い注文に対して売却したとみられる。
事故後、Talisはインジェクティブネットワークで新規NFTの出品登録とオークションを停止した。スマートコントラクトに保管されていた2万6000点超のNFTは元の保有者に返還した。追加被害を防ぐため、他のネットワークでも新規出品登録とオークションを一時停止した。
Talisは現在、修正済みのスマートコントラクトの展開を前に検証作業を進めている。あわせて、流出したNFTを元の保有者に戻し、買い手に生じた損失を補償する方策も整えている。被害を受けたNFTの一覧も公表する予定だ。

Suehyeon Lee
shlee@bloomingbit.ioI'm reporter Suehyeon Lee, your Web3 Moderator.