JPモルガン、委託先へのサイバー攻撃で顧客情報流出の可能性
JH Kim
概要
- JPモルガンは、外部の委託先を標的にしたサイバー攻撃により、顧客の氏名とメールアドレスが流出した可能性があると明らかにした。
- 今回のサイバー攻撃では一部の顧客情報が露出した可能性があるものの、サービス停止は発生しなかった。
- JPモルガンは、今回のサイバー攻撃後も自社サービスは正常に運営されており、サービス中断はなかったと説明した。
期間別予測トレンドレポート

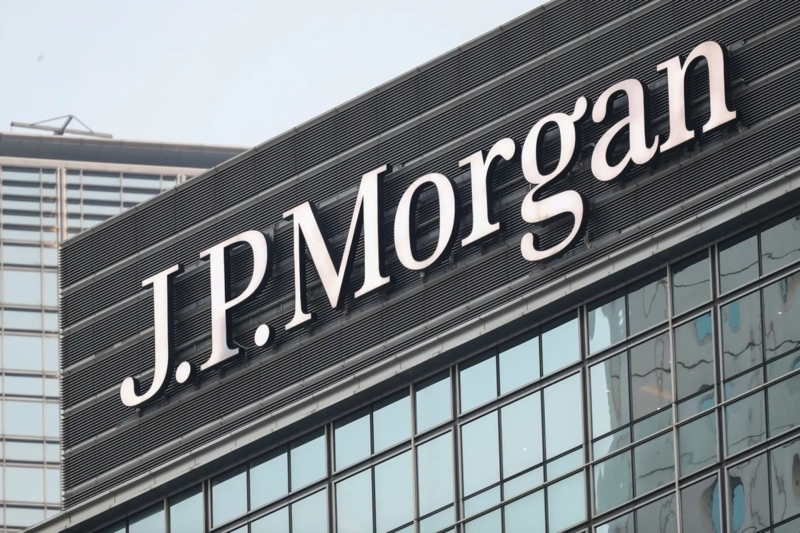
JPモルガン(JPMorgan)は、外部の委託先を標的にしたサイバー攻撃により、顧客の氏名とメールアドレスが流出した可能性があると明らかにした。今回の攻撃によるサービス停止は発生していない。
暗号資産専門メディアのコインテレグラフが11月19日に伝えたところによると、サイバー攻撃は同社の外部委託先を対象に発生し、この過程で一部の顧客情報が露出した可能性がある。
流出した可能性がある情報には、顧客の氏名とメールアドレスが含まれる。
JPモルガンは、今回のサイバー攻撃後も自社サービスは正常に運営されており、サービス中断はなかったと説明した。
JH Kim
reporter1@bloomingbit.ioHi, I'm a Bloomingbit reporter, bringing you the latest cryptocurrency news.