レジャー製ウォレット改ざん、独・UAEにも拡大 ドバイで60万4000ドル被害
YM Lee
概要
- レジャーは、ドイツとアラブ首長国連邦でレジャー製ハードウエアウォレットの改ざんが確認され、計60万4000ドル被害が発生したと明らかにした。
- レジャーは、ドイツ・ベルリンとドバイで改ざん端末の届け出があり、2026年1月以降の購入者は直ちにサポートチームへ連絡するよう求めた。
- レジャーは、改ざん端末がリカバリーフレーズを盗むよう設計されており、公式サイトで直接購入した端末では被害事例が確認されていないと説明した。
期間別予測トレンドレポート

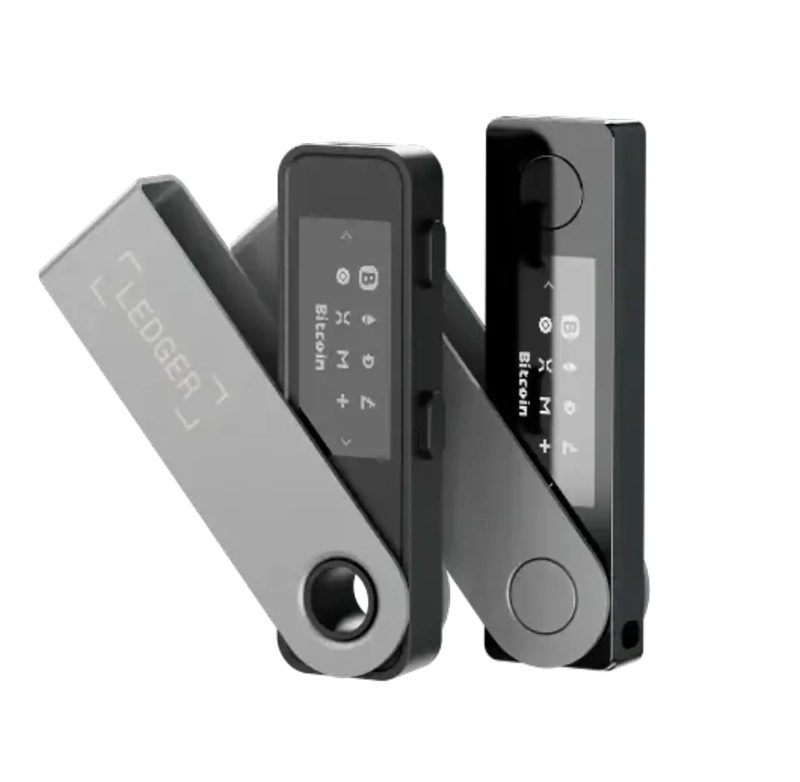
レジャー(Ledger)のハードウエアウォレットが流通過程で改ざんされた問題が、東南アジアに続いてドイツとアラブ首長国連邦(UAE)でも確認された。ドバイでは顧客2人が計60万4000ドル(約9630万円)相当の暗号資産被害を受けた。
暗号資産専門メディアのコインテレグラフが11月18日、レジャーの公式更新情報として伝えた。レジャーは2026年1月以降にドイツ・ベルリンで端末を購入した顧客に対し、直ちにサポートチームへ連絡するよう求めた。ドバイでも改ざん端末の届け出があり、被害の発生を公表した。
レジャーは今回の事案について、10月に東南アジアで調査に着手した流通網での改ざん事件と関連しているとみている。当時は認定リセラーのクリプトビリスに販売と配送の停止を要請し、同地域で「レジャー・ナノ・ジェン5」1台の改ざんも確認した。
攻撃の手口は、端末の初期設定時にリカバリーフレーズを抜き取るものだった。リカバリーフレーズは、ウォレット内の資産へのアクセス権を復元するための中核情報だ。レジャーは、改ざん端末から同一の物理的改造の痕跡が見つかったと説明した。
レジャーは「改ざん端末は初期設定の過程で利用者のリカバリーフレーズを盗み取るよう設計されていた」と説明した。一方で「セキュアチップとオペレーティングシステムでは脆弱性は見つかっていない」とした。公式サイトから直接購入した端末では、被害事例は確認されていないと付け加えた。
同社は、端末の改ざんが疑われる顧客向けに現物検査も支援している。検査はフランス・ビエルゾンの工場で実施し、X線分析などを通じて内部改造の有無を調べる。
YM Lee
20min@bloomingbit.ioCrypto Chatterbox_ tlg@Bloomingbit_YMLEE