PiCK
韓国金融監督院長、暗号資産事業者含む金融圏の保安を全面点検 脆弱性あれば接続遮断
概要
- 金融監督院長は、相次ぐ金融圏のハッキング事故への対応として、暗号資産事業者を含む金融圏全体の保安点検強化を指示した。
- サイバー攻撃で資金流出の恐れがある場合は、保安上の脆弱性を解消するまで外部からのアクセスを原則遮断するようにした。
- 金融監督院は、保安指針の不順守には厳正に対処し、来年度の保安予算と専門人材の拡充を経営陣に求めた。
期間別予測トレンドレポート

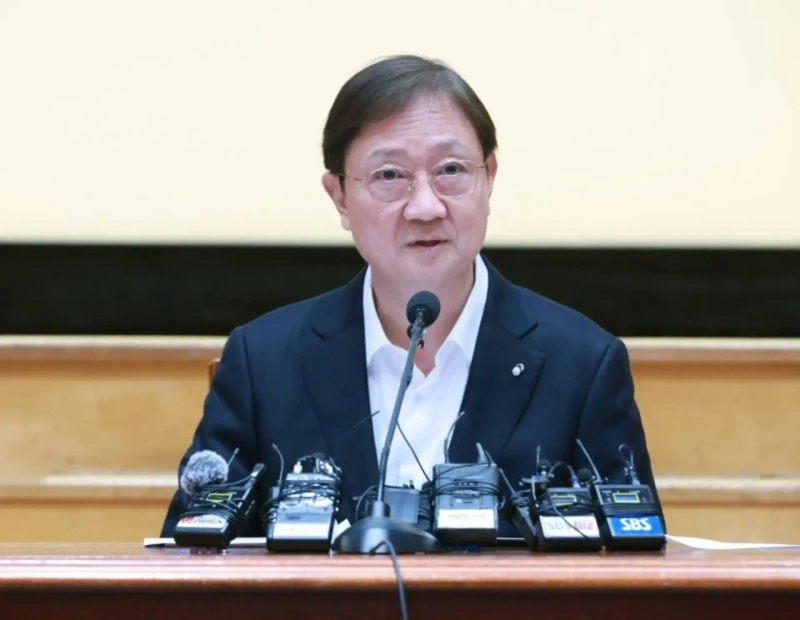
イ・チャンジン金融監督院長は、相次ぐ金融圏のハッキング事故を受け、暗号資産事業者を含む金融圏全体の保安点検を強化するよう指示した。
11月3日、金融監督院によると、イ院長は同日の役員会議で、金融業態別のサイバー侵害事故への対応状況について報告を受けたうえで、外部からアクセス可能な金融システムの保安上の脆弱性を全面的に調査するよう求めた。
今回の点検対象には、銀行や証券、保険など既存の金融会社に加え、暗号資産事業者、貸金業者、オンライン投資連携金融業者、電子金融取引法の適用対象ではない事業者まで含まれる。最近は金融圏全般でハッキング事故が広がり、一部の暗号資産事業者やオンライン投資連携金融業者では実際に金銭被害も発生しており、こうした状況を踏まえた措置だ。
とくに、顧客資産や金融会社の資産を管理するシステムにつながる外部接続経路を優先的に点検する方針だ。サイバー攻撃によって資金流出の恐れがある場合は、保安上の脆弱性を解消するまで外部からのアクセスを原則として遮断するようにした。
金融監督院は、情報技術(IT)の専門人材を集中的に投入し、金融会社の点検結果と後続措置の履行状況も確認する計画だ。既存の保安指針を守っていなかったり、自主点検を形式的に進めていた事実が確認されたりした場合には、厳正に対処する方針である。
大手金融会社の経営陣に対する責任も強化する。総合金融投資事業者や保険会社などで、基本的な保安統制の不備によって事故が起きた場合は、銀行と同様に最高経営責任者(CEO)を含む経営陣の責任まで問う考えだ。
イ院長は、IT保安が顧客の信頼と金融会社の持続的な経営を左右する核心的な要素だと強調した。あわせて、経営陣と取締役会に対し、2027年の保安予算と専門人材の拡充に積極的に取り組むよう求めた。
金融監督院は、金融圏のサイバー脅威への対応力を高めるため、内部の保安専担組織を新設し、関連する専門人材も拡充する計画だ。

Suehyeon Lee
shlee@bloomingbit.ioI'm reporter Suehyeon Lee, your Web3 Moderator.