概要
- サイファーマは、北朝鮮系ハッカー集団の ラザルス が韓国の政府機関や 金融機関 などを狙った大規模なサイバー攻撃を準備していると明らかにした。
- 攻撃が成功した場合、暗号資産 の窃取やアカウント情報の窃取、ランサムウエア攻撃など深刻な被害が発生する恐れがあると伝えた。
- サイファーマは今回の攻撃リスクを 非常に高い と評価し、関連するセキュリティーパッチの適用と不審な活動の点検を勧告した。
期間別予測トレンドレポート

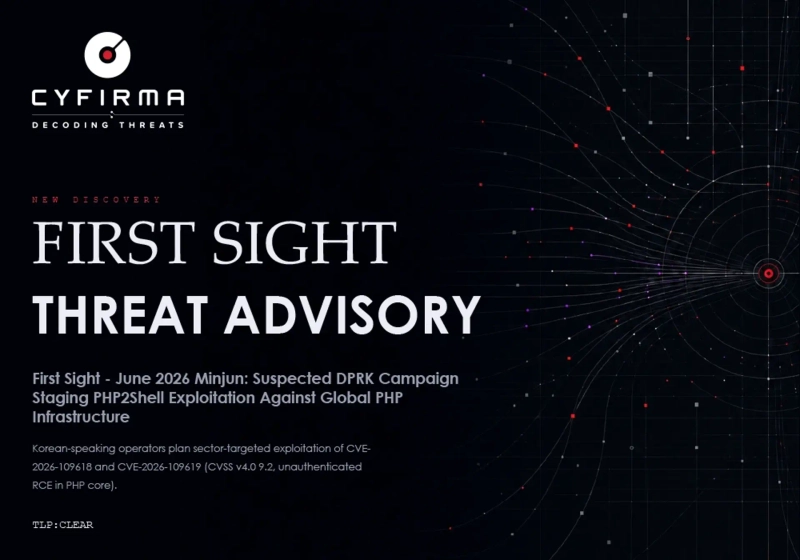
北朝鮮系のハッカー集団「ラザルス」が、韓国の政府機関や金融機関などを標的に大規模なサイバー攻撃を準備しているとの指摘が浮上した。侵入に成功すれば、暗号資産の窃取に発展する恐れがあり、警戒が必要だ。
グローバルなサイバーセキュリティー企業のサイファーマ(CYFIRMA)は10月24日、公式サイトで「10月22日に韓国語を使うハッカーが、プログラミング言語PHPの脆弱性を悪用し、世界の政府機関や金融機関などを攻撃しようとする動きを捉えた」と明らかにした。そのうえで、背後に北朝鮮のハッカー集団ラザルスがいると指摘した。
攻撃対象には韓国のほか、米国、日本、シンガポール、オーストラリア、欧州連合(EU)の政府機関や銀行、製造業者、オンライン取引プラットフォームなどが含まれる。
ハッカーが狙うのは「PHP2Shell」と呼ばれる脆弱性だ。この脆弱性を悪用されると、別途ログインしなくてもウェブサーバー上で不正なコードを実行される恐れがある。情報窃取やシステム侵入につながる可能性がある。
サイファーマは今回の攻撃リスクを「非常に高い」と評価した。攻撃準備の過程で人工知能(AI)を活用した形跡も確認されたという。ただ、具体的な攻撃時期や実際の標的は確認されていない。
とりわけサイファーマは、ラザルスがサーバー侵入に成功した場合、暗号資産の窃取に乗り出す可能性があると警告した。このほか、アカウント情報の窃取やランサムウエア攻撃、機密情報の収集も起こり得ると分析した。
サイファーマは被害防止に向け、関連するセキュリティーパッチを適用し、10月17日以降に発生した不審な活動を点検するよう勧告した。

Uk Jin
wook9629@bloomingbit.ioH3LLO, World! I am Uk Jin.