ワンキー、レジャーのハッキングはハードウエア改ざんの可能性 セキュリティー強化へ
Uk Jin
概要
- 東南アジアでレジャーのハードウエアウオレット利用者の資産が約9000万ドル規模で流出する事件が起きた。
- ワンキー創業者のイーシー氏は、レジャー製ウォレットのハッキングで、ハードウエアに悪性デバイスを挿入して復元フレーズを盗み取った可能性を指摘した。
- ワンキーは、復元フレーズの非表示、暗号化された通信、包装の改ざん防止、正規販売業者の管理強化などセキュリティー強化を進める。
期間別予測トレンドレポート

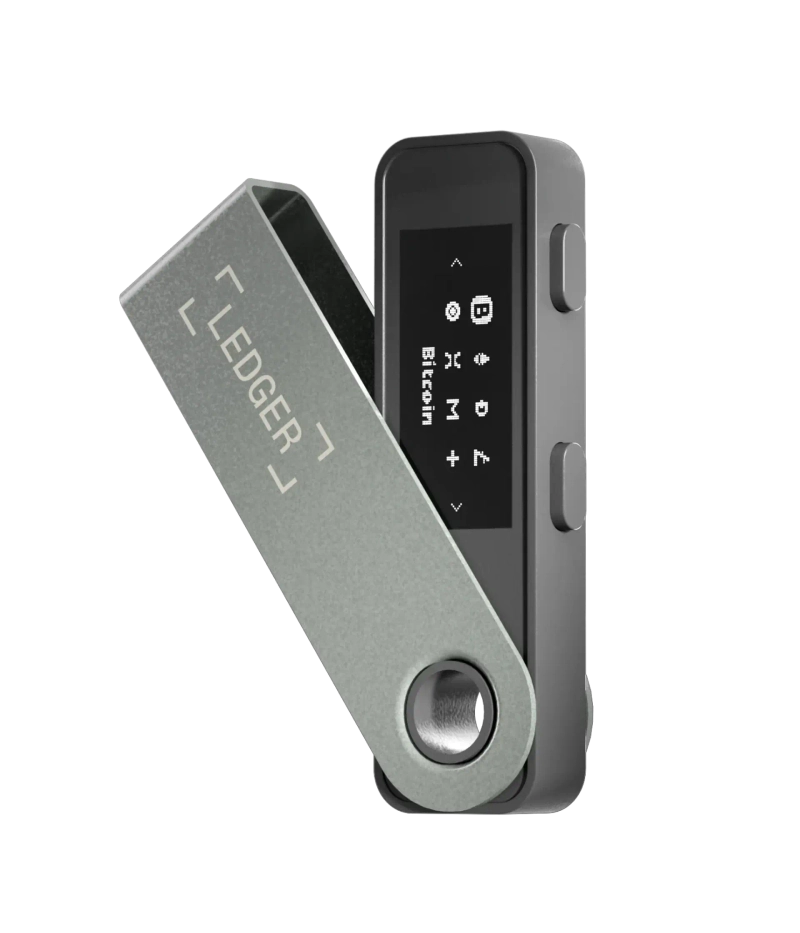
ハードウエアウオレットメーカーのワンキーは、足元で発生したレジャー製ウォレットのハッキングを巡り、ハードウエア改ざんを通じて復元フレーズが盗まれた可能性があると明らかにした。あわせて、製品の安全対策を強化する方針を示した。
ワンキー創業者のイーシー氏は10月10日、X(旧ツイッター)への投稿で「今回のレジャー製ウォレットのハッキングでは、ハードウエアに悪性デバイスを挿入する手法が使われた可能性がある」と指摘した。そのうえで、製品の包装から内部設計、流通網までセキュリティー体制を強化する考えを示した。
10月9日には東南アジアで、レジャーのハードウエアウオレット利用者の資産が流出する事件が起きた。被害額は約9000万ドル(約142億円)と推定されるが、正確な被害総額や攻撃経路はなお調査中だ。
イーシー氏は、攻撃者がウォレット内部に別の装置を設置し、画面に表示される復元フレーズを盗み取ることが可能だと説明した。一方で、今回のレジャーへの攻撃で実際にこの手口が使われた証拠は、まだ確認されていないと強調した。
これを受け、ワンキーは復元フレーズを画面に表示せず、暗号化した通信を通じてバックアップカードに保存する機能を導入する予定だ。このほか、ウォレット内部通信の暗号化や製品包装の改ざん防止、正規販売業者の管理強化も進める。

Uk Jin
wook9629@bloomingbit.ioH3LLO, World! I am Uk Jin.