概要
- ビットゲットは最近発生した大規模な 資金流出 事故を巡り、攻撃経路を一部特定し、個人秘密鍵の流出可能性 は排除したと明らかにした。
- グレイシー・チェンCEOは、ハッカーがウォレットサービスの中核 バックエンドシステム に侵入し、虚偽の送金情報を生成したうえで承認署名手続きを呼び出し、資金を外部に 流出させたと説明した。
- ビットゲットは、損失拡大の防止と 出金サービス再開 に向け、システム復旧と セキュリティ強化 を進めており、追加の資金流出リスクはないとしている。
期間別予測トレンドレポート

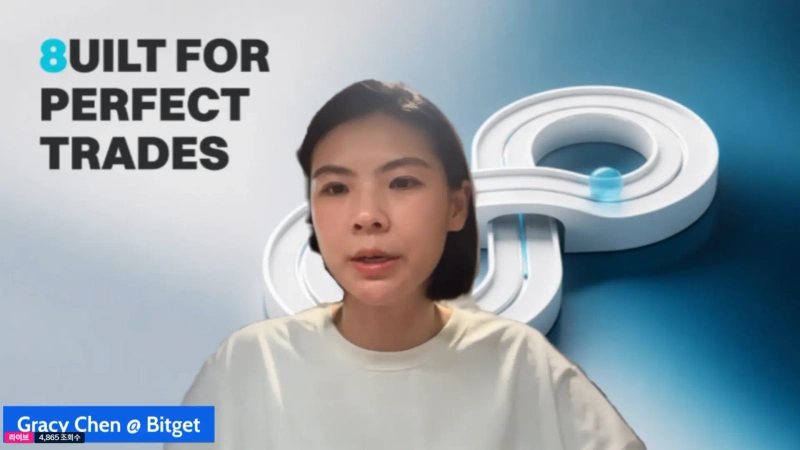
暗号資産取引所ビットゲット(Bitget)は、最近発生した大規模な資金流出事故を巡り、攻撃経路を一部特定したと明らかにした。個人秘密鍵の流出可能性は否定し、追加の資金流出リスクも遮断した状態だと説明した。
グレイシー・チェン最高経営責任者(CEO)は9月25日、Xで「セキュリティチームが攻撃元を初期段階で特定した」と明らかにした。ハッカーがウォレットサービスの中核バックエンドシステムの一つに侵入し、そのシステムを使って虚偽の送金情報を生成したうえで、承認署名手続きを呼び出し、資金を外部に流出させたという。
チェンCEOは「個人秘密鍵の流出可能性は排除できる」と強調した。これは、より深刻なリスクシナリオが生じていないことを意味すると説明した。
さらに、損失拡大を防ぐための措置は完了しており、プラットフォームから追加の資金流出が起きるリスクはないと述べた。
一方で、ハッカーがどのような手法でシステムに侵入したのかについては、なお技術検証が続いている。調査全体の結果は、今後公表する事故報告書を通じて開示する予定だ。
出金サービスの再開作業も並行して進めている。チェンCEOは、複数の技術チームが同時にシステム復旧とセキュリティ強化を進めており、出金再開の準備もあわせて進めていると説明した。
ただ、具体的な再開時期は示さなかった。チェンCEOは「明確な時間帯が決まり次第、直ちに知らせる」としたうえで、「守れない時間をあらかじめ約束することはしない」と付け加えた。

YM Lee
20min@bloomingbit.ioCrypto Chatterbox_ tlg@Bloomingbit_YMLEE