北朝鮮系ハッカー組織、100超の国・地域で7000超の暗号資産ウォレット情報を窃取
Uk Jin
概要
- 北朝鮮系ハッカー組織ウォータープラム(WaterPlum)が、世界の100超の国・地域で3万台以上の機器をマルウエアに感染させたことが分かった。
- ウォータープラムは7000超の暗号資産ウォレット情報を盗み取り、同組織が管理するウォレットには少なくとも1071万ドル(約16億7000万円)相当の暗号資産が流入したことが確認された。
- 同組織は暗号資産、人工知能(AI)、非代替性トークン(NFT)関連企業の採用担当者を装い、マルウエアの実行を促す手口を使った。
期間別予測トレンドレポート

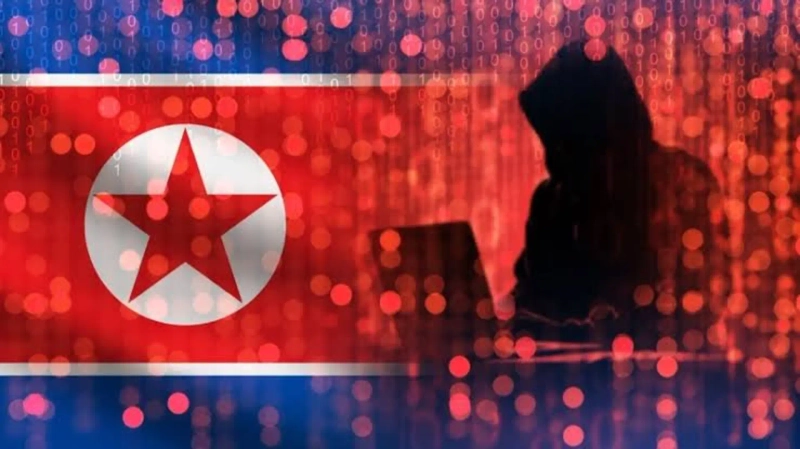
北朝鮮系のハッカー組織が、世界の100超の国・地域で3万台を超える機器をマルウエアに感染させ、7000超の暗号資産ウォレット情報を盗み取っていたことが分かった。
9月18日にウーブロックチェーンが伝えたところによると、日本の警察庁と米連邦捜査局(FBI)は、北朝鮮系ハッカー組織「ウォータープラム(WaterPlum)」が2025年12月から2026年7月までの間、世界の100超の国・地域で3万台以上の機器をマルウエアに感染させたと明らかにした。
この過程でウォータープラムは、7000超の暗号資産ウォレット情報を抜き取った。ウォータープラムが管理するウォレットには、少なくとも1071万ドル(約16億7000万円)相当の暗号資産が流入したことも確認された。
同組織は、暗号資産や人工知能(AI)、非代替性トークン(NFT)関連企業の採用担当者を装って求職者に接触したという。その後、採用課題やプログラムを装ったマルウエアを実行するよう誘導し、被害者の機器を感染させる手口を使った。

Uk Jin
wook9629@bloomingbit.ioH3LLO, World! I am Uk Jin.